Emsisoft

Ransomware-Statusbericht für das 3. Quartal 2026

Vierteljährlich Berichte zu schreiben, in denen die Aktivitäten von Ransomware und deren Risiken geschildert werden, ist eigentlich eine angenehme Aufgabe, auch wenn es sich etwas wiederholend anfühlen mag. Allerdings sollen damit keinesfalls die mitunter erheblichen und langfristigen Auswirkungen heruntergespielt werden, denen Tausende Opfer auf ihrem Weg zur Wiederherstellung ausgesetzt sind. Es bleibt auch weiterhin unerlässlich, Vorsicht walten zu lassen. Und doch ist es mitunter schwer, berichtenswerte Vorfälle zu finden. Dieses Quartal ist jedoch nicht so ein Fall, denn es war reichlich los. Daher werde ich in diesem Artikel neben dem gewohnten Blick in die Zahlen auch ein paar weitere Themen ansprechen, samt einem Fall à la Was haben sie sich dabei bloß gedacht?.
KI-Risiken – Teil 1: Sich verselbständigende Agenten
Sich verselbständigende KI war auch im dritten Quartal 2026 ein regelmäßiger Gast in den Schlagzeilen, mit Berichten über Modelle, die aus Sandboxen ausbrechen, um die ihnen aufgetragenen Aufgaben zu erfüllen. Anfang Juli hatte OpenAI bekannt gegeben, dass seine Modelle während einiger Tests aus ihren Sandboxen heraus selbstständig verschiedene Unternehmen kompromittiert hatten. Auch das Claude-Modell von Anthropic war ähnlich ungezogen, wie das Unternehmen am 30. Juli verlautbaren ließ.
Ich bin sicher, dass wir in Zukunft noch weitere überraschende Entwicklungen bei KI beobachten werden. Für mich persönlich denke ich jedoch, dass hinter diesen Schlagzeilen eher eine Marketingmasche zur Eigenwerbung steckt. Vor kurzem habe ich ein Zitat gesehen, das die ganze Situation sehr schön beschreibt:
Jeder Bericht von OpenAI über „sich verselbstständige Agenten“ lässt sich wie folgt zusammenfassen: „Unsere KI-Agenten sollen unter keinen Umständen auf das Internet zugreifen, weshalb wir ihnen einen direkten Zugang zum Internet geben, den wir mit einer nassen Papiertüte versperrt haben.“ – Marcus Hutchins, Cybersicherheitsforscher
Ich weiß nicht, welches Risiko – heute oder in Zukunft – von diesen Frontier-Unternehmen und ihren KI-Agenten ausgeht, und offen gestanden glaube ich, dass es deren Geschäftsführer ebenso wenig wissen. Die Vorsicht rät uns allerdings, dass der Weg vorwärts von jenen vorgegeben werden sollte, die transparent der Öffentlichkeit dienen, und nicht von irgendwelchen Führungskräften, die sich ihren Aktionären verpflichtet fühlen.
KI-Risiken – Teil 2: Angriffe auf Datenzentren
Insbesondere bei zwei der andauernden Kriege ist mir aufgefallen, dass wenigstens zwei der Teilnehmer Datenzentren angegriffen haben. Im März führte Iran Drohnenangriffe auf mehrere AWS-Datenzentren in Bahrain und den Vereinigten Arabischen Emiraten durch, woraufhin Amazon berichtete, dass sie nicht in der Lage sind, den Zugriff auf Ressourcen und Daten wiederherzustellen. Derweil erfolgen seitens Russland anhaltende Operationen, die auf ukrainische Datenzentren gerichtet sind.
Es steht außer Frage, dass jeder Krieg verabscheuenswert ist und Angriffe auf zivile Objekte als Kriegsverbrechen gelten. Ich finde es jedoch aufschlussreich, dass in beiden Fällen kinetische Angriffe genutzt wurden. Sowohl Iran als auch Russland zählen zu den vier Ländern, die zwischen 2000 und 2025 am häufigsten für Cybervorfälle mit politischem Hintergrund verantwortlich waren. Immer mit auf dem Treppchen der politischen Cyberangriffe steht China, das mit beiden freundschaftliche Beziehungen pflegt. Weshalb wurde also kein Cyberangriff mit KI durchgeführt? Es wäre eine möglicherweise genauere und günstigere Methode gewesen, um ein Datenzentrum außer Gefecht zu setzen. Das lässt darauf schließen, dass aktuelle offensive KI-Modelle unter realen Bedingungen eventuell doch noch nicht die gewünschte Wirkung haben.
Angriffe auf US-Infrastruktur
Im dritten Quartal 2026 waren Dutzende kommunale Wasser-, Abwasser- und Energieeinrichtungen in mindestens 12 Bundesstaaten von Cyberangriffen betroffen. Am 30. Juli warnte das FBI, dass Angreifer es auf SPS (Computersysteme, die zum Überwachen und Steuern von industriellen Anlagen eingesetzt werden) mit Internetzugang abgesehen haben. Angriffe auf US-Infrastrukturen sind nicht neu und die Schwachstellen kommunaler Systeme bekannt. Es hat sich niemand zu den Angriffen bekannt, aber Differenzen mit Iran lassen die Republik als Urheber vermuten.
Die kommunale Wasserversorgung arbeitet häufig mit beschränkten finanziellen Mitteln und das Personal hat oftmals keine Erfahrung mit Cybersicherheit. Hackerangriffe auf derartig anfällige Ziele, von denen es in den USA Tausende gibt, sind für Iran ein wirksames Druckmittel, um die aktuelle Regierung dazu zu zwingen, einem iranisch vorteilhaften Friedensabkommen zuzustimmen.
Ein produktives Jahr für ShinyHunters
ShinyHunters ist einmal mehr mit dreistem Verhalten aufgefallen. Zunächst hackten sie die Darknet-Seiten der Ransomware-Gruppe Cl0p, die ShinyHunters offenbar gedroht hatten. Die Cl0p-DLS-Seite ist inzwischen wieder normal aktiv. Während öffentliche Auseinandersetzungen zwischen Ransomware-Gruppen nicht unbekannt sind, so zeigen sie doch mitunter eine gewisse Selbstüberschätzung, die nach hinten losgehen kann.
Ebenfalls im September behauptete die Gruppe, Daten von FBI-Agenten gestohlen zu haben, da auf der FBI-Website unschöne Aussagen über ShinyHunters gemacht worden waren. Bei dieser unbesonnenen Reaktion lässt sich eine beständige Dünnhäutigkeit beobachten und die einzige Erklärung, die mir dazu einfällt, ist, dass die jungen Gehirne der Verantwortlichen sich noch in Entwicklung befinden. Indem sie sich möglicherweise bewusst wurden, welchen Schaden sie sich selbst damit zufügen würden, gaben sie CBC gegenüber bekannt, die gestohlenen Daten nicht veröffentlichen zu wollen. Doch damit war das Kind bereits in den Brunnen gefallen, denn das FBI konzentriert sich nun verständlicherweise auf jene Hacker. Es handelt sich jedenfalls um einen peinlichen Vorfall für die legendäre Strafverfolgungsbehörde, immerhin wird davon ausgegangen, dass hinter ShinyHunters – trotz der hervorragenden Hackerfertigkeiten – eher ein loser Zusammenschluss von Jugendlichen und jungen Erwachsenen vermutet wird als eine staatlich geförderte Gruppe mit beträchtlichen Ressourcen. Die Geschichte ist noch nicht vorüber und sieht bisher wie folgt aus:
- 15. September: Der niederländische Hacker Pepijn Van der Stap (alias „Umbreon“) wurde laut DataBreaches von den niederländischen Behörden verhaftet.
- 22. September: ShinyHunters behaupten, am Tag zuvor persönliche Informationen von Tausenden FBI-Agenten gestohlen zu haben.
- 29. September: ShinyHunters teilen CBC mit, die gestohlenen Daten nicht zu veröffentlichen.
- 29. September: Das FBI gibt bekannt, „einen der vermeintlichen Anführer von ShinyHunters“ verhaftet zu haben. Dabei handelt es sich um die oben erwähnte Festnahme, die zwei Wochen zuvor erfolgt war.
- 1. Oktober: Bei der Darknet-Seite von ShinyHunters wird es wortwörtlich dunkel, als sie plötzlich offline ist. Es gibt keine Anzeichen, dass jemand anderes die Kontrolle darüber übernommen hat, und die Seite ist inzwischen wieder online.
- 3. Oktober: Ein weiteres vermeintliches Mitglied wurde in Jordanien gefasst und arbeitet Berichten zufolge mit dem FBI zusammen, wobei die letzten beiden Punkte genau genommen nicht ins dritte Quartal fallen.
Nach Zahlen
Wie bereits zuvor stammen die für diese Analyse herangezogenen Daten von zwei aussagekräftigen Quellen: RansomLook.io und ransomware.live. Diese beiden Seiten durchsuchen das Internet und Darknet nach Behauptungen von Cyberkriminellen, neue Opfer gefunden zu haben. Dabei muss wie immer angemerkt werden, dass die Anzahl der tatsächlichen Opfer höchstwahrscheinlich erheblich höher ist als die gemeldeten Zahlen. Die Daten der beiden Seiten sind im Allgemeinen recht ähnlich, was den hier genannten Zahlen Glaubwürdigkeit verleiht.
Anzahl der Ransomware-Opfer nimmt zu
Wie schon im letzten Quartal beobachtet, ist die Anzahl der von Ransomware-Gruppen genannten Opferzahlen weiter angestiegen (siehe Abbildung 1). Im August gab es mit 1 200 Opfern sogar einen neuen Spitzenwert.
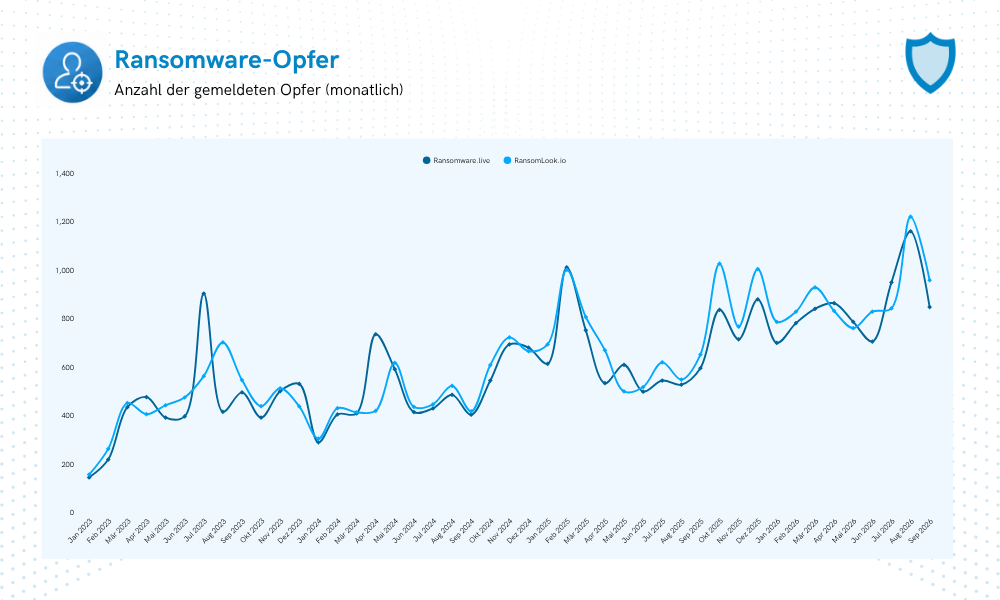
Abbildung 1: Ransomware-Opfer 2023–2026
Die Evolution des Ransomware-Ökosystems
Jedes Mal, wenn eine Ransomware-Gruppe verschwindet, scheinen zwei oder drei neue aufzutauchen. In Abbildung 2 ist die Anzahl der neuen Gruppen zu sehen, die seit Januar 2023 jeden Monat hinzugekommen sind. Neue Gruppen bieten auch neuen Leuten die Möglichkeit, in die Onlinekriminalität einzusteigen.
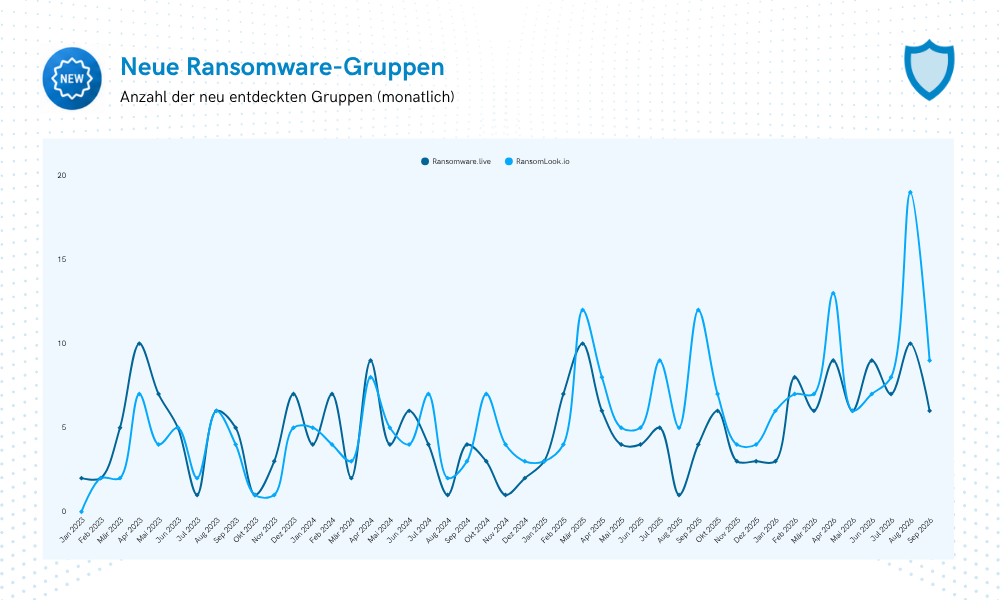
Abbildung 2: Neue Ransomware-Gruppen 2023–2026
Die Anzahl der aktiven Ransomware-Gruppen – also die in einem beliebigen Monat mindestens ein Opfer melden – steigt seit Jahren beständig an. Abbildung 3 verdeutlicht das beharrliche Wachstum der Szene.
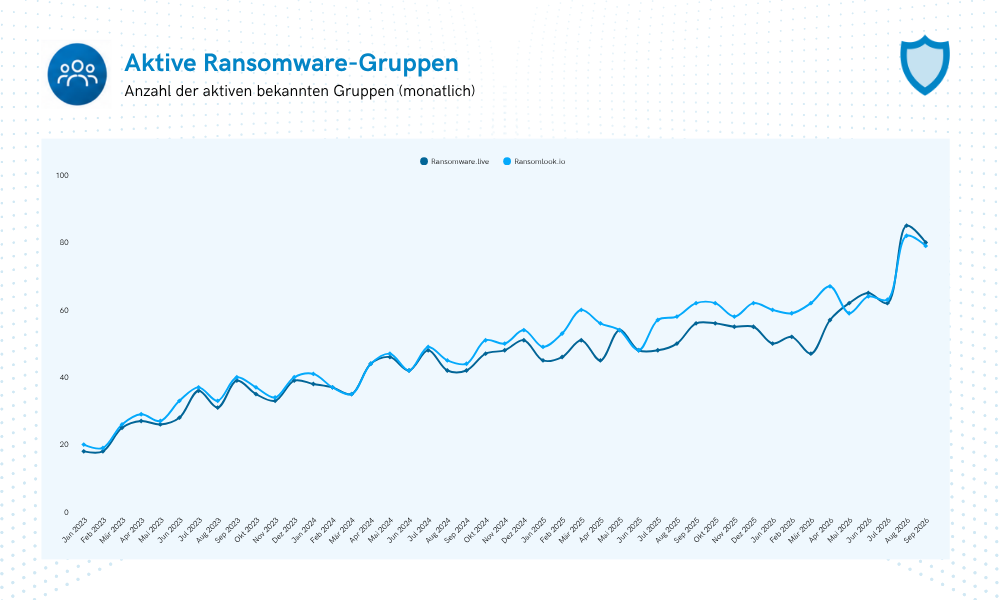
Abbildung 3: Aktive Ransomware-Gruppen 2023–2026
Mit mehr aktiven Ransomware-Gruppen gibt es auch mehr Kriminelle in dieser Szene und im dritten Quartal war der bisher höchste Wert an aktiven Gruppen zu verzeichnen. Das sind keine guten Aussichten für die Zukunft.
Fazit
Derzeit ist keine baldige Besserung bei dem Ransomware-Problem abzusehen. Das ständige Auftauchen neuer Gruppen und die damit verbundenen Rekordzahlen bei aktiven Akteuren lassen eher darauf schließen, dass Ransomware weiterhin ein attraktives und zugängliches Geschäftsfeld für Kriminelle bietet. Die Stilllegung einer Gruppe mag zwar deren Betrieb unterbrechen, doch wird damit nur wenig gegen die Umstände getan, die es anderen erlauben, deren Platz einzunehmen.
Für die Verteidiger ist somit kein Ende abzusehen. Die Bedrohungslandschaft wird sich weiter verändern, neue Gruppen werden entstehen und der nächste große Vorfall könnte aus einer Richtung kommen, mit der niemand gerechnet hätte. Die beste Abwehr ist daher, auf diese Ungewissheit vorbereitet zu sein: Reduzieren Sie die Angriffsmöglichkeiten für Kriminelle, legen Sie zuverlässige Backups an und stellen Sie sicher, dass Notfallpläne auch im Ernstfall greifen.