Emsisoft

Emsisoft blockiert 100[nbsp]% beim „Advanced In-the-Wild Malware Test“
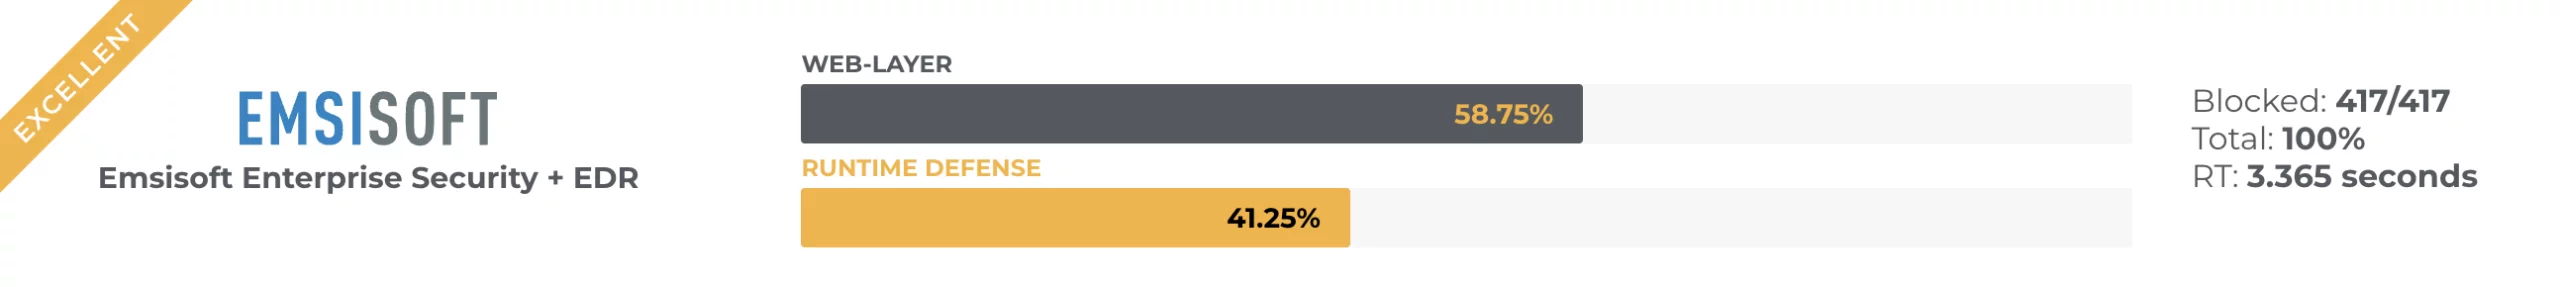
Die AVLab Cybersecurity Foundation hat die Ergebnisse für ihren „Advanced In-the-Wild Malware Test“ im September 2026 veröffentlicht. Emsisoft Enterprise Security + EDR hat wieder einmal eindeutige Zahlen geliefert. Mit 417 von 417 blockierten Beispielen erreichte das Tool eine Erkennungsrate von 100 % und damit die Zertifizierung „Excellent“.
Messverfahren des Tests
AVLab testet Sicherheitssoftware sechs Mal jährlich gegenüber aktiver Malware. Dazu kommen unter anderem Beispiele aus aktiven URLs, öffentliche Feeds und Honeypods zum Einsatz. Jedes Beispiel wird vor dem Testlauf einem Vergleich des SHA-256-Hashs unterzogen, um Duplikate zu vermeiden, anhand YARA-Regeln statisch analysiert und in Windows 11 dynamisch ausgeführt, um zu überprüfen, ob es tatsächlich ein Schädling ist.
Der Schutz wird auf zwei Ebenen bewertet: auf Internetebene, wobei die Bedrohung beim Aufrufen der URL oder beim Herunterladen zu blockieren ist, sowie auf Laufzeitebene zur Abwehr von beispielsweise Zero-Day- und dateilosen Angriffen, wobei sie nach Ausführung ihres Codes zu blockieren ist. AVLab nutzt seit Januar 2026 eine andere Bezeichnung für die beiden Phasen, die vormals schlicht als „Pre-Launch“ (vor dem Ausführen) und „Post-Launch“ (nach dem Ausführen) betitelt wurden.
Der dritte Bewertungsfaktor ist die Bereinigungszeit. Dabei wird in Sekunden gezählt, wie lange es vom Eintritt einer Malware über den Browser in ein System dauert, bis das Produkt sie neutralisiert und das System in seinen Ursprungszustand wiederhergestellt hat. Eine Bereinigungszeit gibt es nur, wenn es ein Schädling schafft, Code auszuführen, und folglich etwas zu bereinigen ist. Dieser Punkt ist relevant, wenn man sich die Ergebnisübersicht ansieht.
Für das Zertifikat „Excellent“ müssen mindestens 99,6 % der Beispiele mit einer wirkungsvollen Abwehr auf Internet- und Laufzeitebene blockiert werden, etwa durch automatisierte Gegenmaßnahmen. Die Produkte sind dabei gemäß Herstellerempfehlung konfiguriert, die auch veröffentlicht werden. Emsisofts Lösung wurde mit ihren Werkseinstellungen getestet, in denen die Funktionen für automatische PUP-Reparatur, EDR, Rollback und Browserschutz standardmäßig aktiviert sind.
Das Testfeld
Am aktuellen Testlauf hatten 16 Produkte teilgenommen, von denen 10 alle 100 % der Malwares blockierten. Bei 6 von ihnen wurde in mindestens einem Fall das System vollständig kompromittiert.
In diesem Testfeld wurden durchschnittlich 81 % der Beispiele auf Internetebene und 5 % auf Laufzeitebene blockiert. Die Bereinigungszeiten variieren von Produkt zu Produkt erheblich. Während sie bei der Emsisoft-Lösung bei durchschnittlich 3,365 Sekunden lag, betrug sie im Testfeld 6,19 Sekunden im Durchschnitt.
Emsisoft-Ergebnisse im Überblick:
Die Bedrohungslandschaft in diesem Testlauf
Bei den Beispielen wahren wieder verstärkt LOLBins zu beobachten, den vertrauenswürdigen Windows-Komponenten, die Angreifer gern zur Tarnung ausnutzen. Am häufigsten wurden folgende Prozesse aufgerufen: svchost.exe (11 219-mal), explorer.exe (2 920-mal), rundll32.exe (2 374-mal), sh.exe (1 491-mal), certutil.exe (1 439-mal) und powershell.exe (436-mal).
373 Beispiele wurden über HTTP bereitgestellt und 44 über HTTPS, wobei die meisten schädlichen URLs kompromittierte .com-Domains waren. Nicht schon auf der Internetebene abgewehrte Beispiele nahmen durchschnittlich 165 schädliche Änderungen am System vor, die dann auf Laufzeitebene behoben werden mussten.
Über AVLab
Die AVLab Cybersecurity Foundation ist ein unabhängiges Testlabor, das seit 2012 Sicherheitsprodukte bewertet. Sie ist Mitglied der AMTSO und nimmt an der Microsoft Virus Initiative teil. Neben den Ergebnissen veröffentlicht sie auch die Produktkonfigurationen und pflegt ein öffentlich zugängliches Archiv vergangener Testläufe.